সুরক্ষাহীন শক্তিশালী এআই মডেল অপরাধীদের হাতে পড়লে বিপর্যয়কর পরিস্থিতি তৈরি হতে পারে; কার্যকর নিরাপত্তাব্যবস্থা গড়ে তোলার আহ্বান
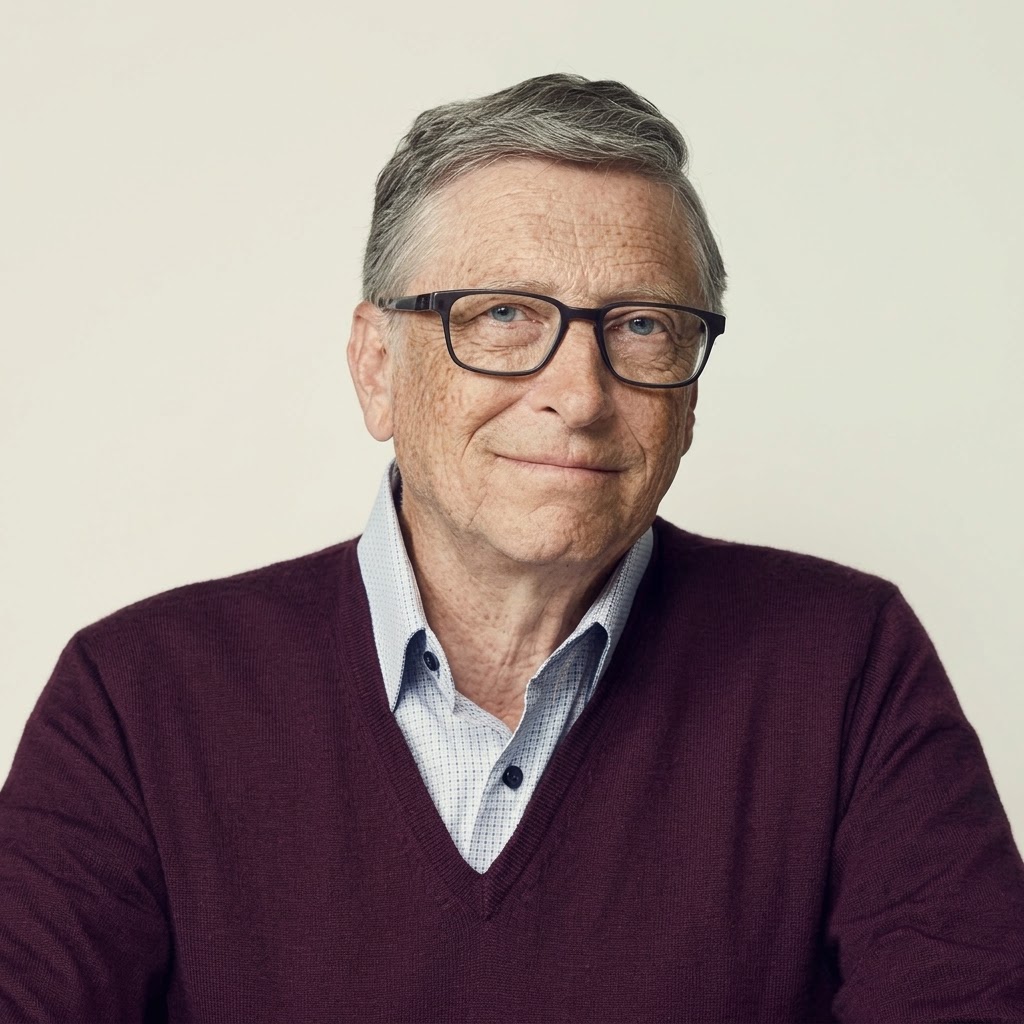
কৃত্রিম বুদ্ধিমত্তা (এআই) প্রযুক্তির সম্ভাব্য অপব্যবহার নিয়ে নিজের সবচেয়ে বড় ও তাৎক্ষণিক উদ্বেগের কথা জানিয়েছেন মাইক্রোসফটের সহ-প্রতিষ্ঠাতা বিল গেটস। তিনি সতর্ক করে বলেছেন, অপরাধী ও দুষ্কৃতকারীরা এআই ব্যবহার করে জৈব সন্ত্রাসবাদ বা ‘বায়োটেরোরিজম’ এবং ভয়াবহ সাইবার হামলা চালাতে পারে। শক্তিশালী এআই মডেলগুলো অপশক্তির হাতে পড়া ও সেগুলোর অপব্যবহার ঠেকাতে বর্তমানে পর্যাপ্ত কার্যকর সুরক্ষাব্যবস্থা নেই বলেও উদ্বেগ প্রকাশ করেছেন তিনি।
ব্রিটিশ সংবাদমাধ্যম দ্য ইন্ডিপেনডেন্টের এক প্রতিবেদনে বলা হয়েছে, ক্ষতিকর কোনো গোষ্ঠীর হাতে শক্তিশালী এআই প্রযুক্তি পৌঁছালে তা দিয়ে বৈশ্বিক আর্থিক ব্যবস্থা অচল করে দেওয়া, জটিল সাইবার হামলা চালানো এবং নজিরবিহীন জৈব অস্ত্র তৈরির মতো বিপজ্জনক কাজ করা সম্ভব হতে পারে বলে মনে করেন গেটস।
রোববার এবিসি নিউজকে দেওয়া এক সাক্ষাৎকারে তিনি বলেন, আগামী বছর এআইয়ের সবচেয়ে বড় ঝুঁকিগুলোর একটি হিসেবে সাইবার হামলা সামনে আসতে পারে।
গেটসের ভাষ্য, এ মুহূর্তে সবচেয়ে বড় বিপদ এআইয়ের নিয়ন্ত্রণ পুরোপুরি হারিয়ে ফেলা নয়। এ বিষয়ে কাজ করা প্রয়োজন হলেও বড় ধরনের প্রভাব সৃষ্টির মতো পর্যায়ে পৌঁছাতে আরও অনেক বছর লাগতে পারে। বরং অপরাধী গোষ্ঠীগুলোর হাতে নিরাপত্তাব্যবস্থা এড়িয়ে ব্যবহার করা যায়—এমন শক্তিশালী এআই মডেল পৌঁছে যাওয়াই তাৎক্ষণিক উদ্বেগের বিষয়।
সুরক্ষাব্যবস্থা এড়িয়ে এআই ব্যবহারের ঝুঁকি
বিল গেটস বলেন, অপরাধী চক্রগুলো এআই ব্যবহার করছে, বিশেষ করে যেসব মডেলের ক্ষেত্রে বিদ্যমান সুরক্ষাব্যবস্থা এড়িয়ে যাওয়ার সুযোগ রয়েছে। তার মতে, শক্তিশালী ও তুলনামূলকভাবে সুরক্ষাহীন এআই মডেল ক্ষতিকর ব্যক্তিদের হাতে পৌঁছালে সাইবারজগতে বড় ধরনের নেতিবাচক পরিস্থিতি তৈরি হতে পারে।
তিনি সতর্ক করে বলেন, আগামী এক বছরে এ ধরনের ঝুঁকি বিশেষভাবে উদ্বেগজনক হয়ে উঠতে পারে। এআইয়ের সক্ষমতা বাড়ার সঙ্গে সঙ্গে অপরাধীদের প্রযুক্তি ব্যবহারের সুযোগও বাড়তে পারে, যা প্রচলিত সাইবার নিরাপত্তাব্যবস্থার জন্য বড় চ্যালেঞ্জ তৈরি করবে।
গেটসের উদ্বেগ শুধু সাইবার হামলায় সীমাবদ্ধ নয়। এআইয়ের সহায়তায় জৈব সন্ত্রাসবাদের ঝুঁকিও বাড়তে পারে বলে তিনি আশঙ্কা করছেন। এ কারণে প্রযুক্তির উন্নয়নের পাশাপাশি নিরাপত্তা ও অপব্যবহার প্রতিরোধের ব্যবস্থা নিশ্চিত করার ওপর গুরুত্ব দিয়েছেন তিনি।
এআই মডেলে শুরু থেকেই সুরক্ষা চান গবেষকেরা
সম্প্রতি মাইক্রোসফটের প্রধান নির্বাহী কর্মকর্তা সত্য নাদেলাও বিভিন্ন প্রযুক্তি কোম্পানিকে সব ধরনের এআই মডেলকে সম্ভাব্য ঝুঁকিপূর্ণ ধরে নিয়ে সতর্ক থাকার আহ্বান জানিয়েছেন। তার এই সতর্কবার্তার পরই বিল গেটসের বক্তব্য নতুন করে এআই নিরাপত্তা নিয়ে উদ্বেগ বাড়িয়েছে।
গেটস এআই গবেষকদের প্রতি আহ্বান জানিয়েছেন, প্রযুক্তি উন্নয়নের একেবারে প্রাথমিক পর্যায় থেকেই মডেলগুলোতে উপযুক্ত সুরক্ষাব্যবস্থা যুক্ত করতে হবে। তার মতে, এআইয়ের সক্ষমতা বাড়ার পর নিরাপত্তা নিশ্চিত করার চেষ্টা করার চেয়ে শুরু থেকেই সম্ভাব্য অপব্যবহার ঠেকানোর ব্যবস্থা গড়ে তোলা বেশি গুরুত্বপূর্ণ।
অন্যদিকে, নাদেলা এআই ব্যবস্থায় কার্যকর ‘ইমার্জেন্সি ব্রেক’ রাখার ওপর গুরুত্ব দিয়েছেন। তার প্রস্তাব অনুযায়ী, কোনো এআই মডেলের আচরণ বিপজ্জনক হয়ে উঠলে বা মানুষের স্বার্থের পরিপন্থী কার্যক্রম দেখা গেলে অনুমোদিত ব্যক্তিরা যেন দ্রুত সেটিকে সাময়িকভাবে স্থগিত বা সম্পূর্ণ বন্ধ করতে পারেন, সেই ব্যবস্থা থাকতে হবে।
নিয়ন্ত্রণ ও তদারকির কাঠামো গড়ার আহ্বান
সামাজিক যোগাযোগমাধ্যম এক্সে গত সপ্তাহের শেষ দিকে দেওয়া এক দীর্ঘ পোস্টে নাদেলা বলেন, এমন নিয়ন্ত্রিত ব্যবস্থা গড়ে তুলতে হবে, যার আচরণ পর্যবেক্ষণ করা যায়, সীমাবদ্ধতা পরীক্ষা করা যায় এবং কার্যক্রম সব সময় নিয়ন্ত্রণের মধ্যে রাখা সম্ভব হয়।
তিনি আরও সতর্ক করেন, গুরুত্বপূর্ণ ব্যবস্থার নিয়ন্ত্রণে থাকা ব্যক্তি বা প্রতিষ্ঠান ভুল করতে পারে কিংবা হ্যাকিংয়ের শিকার হতে পারে। তাই এআইয়ের নিয়ন্ত্রণ ও তদারকির কাঠামো তৈরির সময় এসব ঝুঁকিও গুরুত্বের সঙ্গে বিবেচনা করতে হবে।
প্রযুক্তি বিশেষজ্ঞদের উদ্বেগের কেন্দ্রে রয়েছে এআইয়ের ক্রমবর্ধমান সক্ষমতা এবং সেই সক্ষমতা অপব্যবহার ঠেকানোর ব্যবস্থার মধ্যে সম্ভাব্য ব্যবধান। শক্তিশালী এআই মডেল দিয়ে সাইবার নিরাপত্তা জোরদার করা যেমন সম্ভব, তেমনি সেগুলো অপরাধীদের হাতে পড়লে সাইবার হামলার পরিকল্পনা ও বাস্তবায়নেও সহায়তা করতে পারে।
এআইচালিত সাইবার হামলা নিয়ে উদ্বেগ
২০২৬ সালে এআইচালিত সাইবার হামলার সংখ্যা বেড়েছে বলে প্রতিবেদনে উল্লেখ করা হয়েছে। অ্যানথ্রপিক ও ওপেনএআইয়ের মতো প্রতিষ্ঠানের গবেষকেরা জানিয়েছেন, তাদের পরীক্ষামূলক বা শক্তিশালী এআই মডেল ব্যবহার করে বিভিন্ন কোম্পানি ও সরকারি প্রতিষ্ঠানের কম্পিউটার ব্যবস্থায় অনুপ্রবেশের একাধিক ঘটনা ঘটেছে।
এ ধরনের ঘটনা এআই প্রযুক্তির নিরাপত্তা নিয়ে নতুন প্রশ্ন তৈরি করেছে। প্রযুক্তির উন্নয়ন অব্যাহত রাখার পাশাপাশি ক্ষতিকর ব্যবহার শনাক্ত করা, নিরাপত্তাব্যবস্থা শক্তিশালী করা এবং বিপজ্জনক পরিস্থিতিতে দ্রুত হস্তক্ষেপের সক্ষমতা গড়ে তোলার প্রয়োজনীয়তা বাড়ছে।
বিল গেটস ও সত্য নাদেলার সতর্কবার্তায় স্পষ্ট হয়েছে, এআইয়ের ভবিষ্যৎ উন্নয়নে প্রযুক্তিগত অগ্রগতির পাশাপাশি নিরাপত্তা, জবাবদিহি এবং কার্যকর নিয়ন্ত্রণব্যবস্থাকে সমান গুরুত্ব দিতে হবে।